まんだらけ情報漏洩の真相|クレカ流出疑惑と通販の安全性を徹底検証
日本が世界に誇るサブカルチャー・ヴィンテージトイの殿堂「まんだらけ」。国内外の熱狂的なコレクターに支えられる一方、ネット検索で「まんだらけ 漏洩」という不穏なサジェストを目にして購入や会員登録をためらう声が聞かれます。希少な一点モノを扱うオークションや通販が盛況なだけに、登録した住所やクレジットカード情報に危険が及んでいるのではないかという懸念は後を絶ちません。
デジタル犯罪が高度化する2026年現在、この不穏な噂はどこまでが事実で、どこからが誤解なのか。サイバーセキュリティの現状や公式発表資料、さらに利用者のリアルな証言を徹底取材し、通販サイトの安全性と背後にある構造的なリスクを多角的に解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:まんだらけの基幹データベースから個人情報やクレジットカードが大規模流出したという公式発表や公的被害報告は確認されていません。
- 要点2:噂が拡散した背景には、他社漏洩リストを流用した「リスト型アカウント乗っ取り」や、ブランド名を騙る偽フィッシング詐欺の存在があります。
- 要点3:決済代行会社による非保持化や3Dセキュア2.0の導入により通販の基本設計は守られていますが、パスワードの使い回しを避ける自衛策が不可欠です。
【疑惑の核心】まんだらけで情報漏洩?ネット上で話題となった背景と公式発表の真相
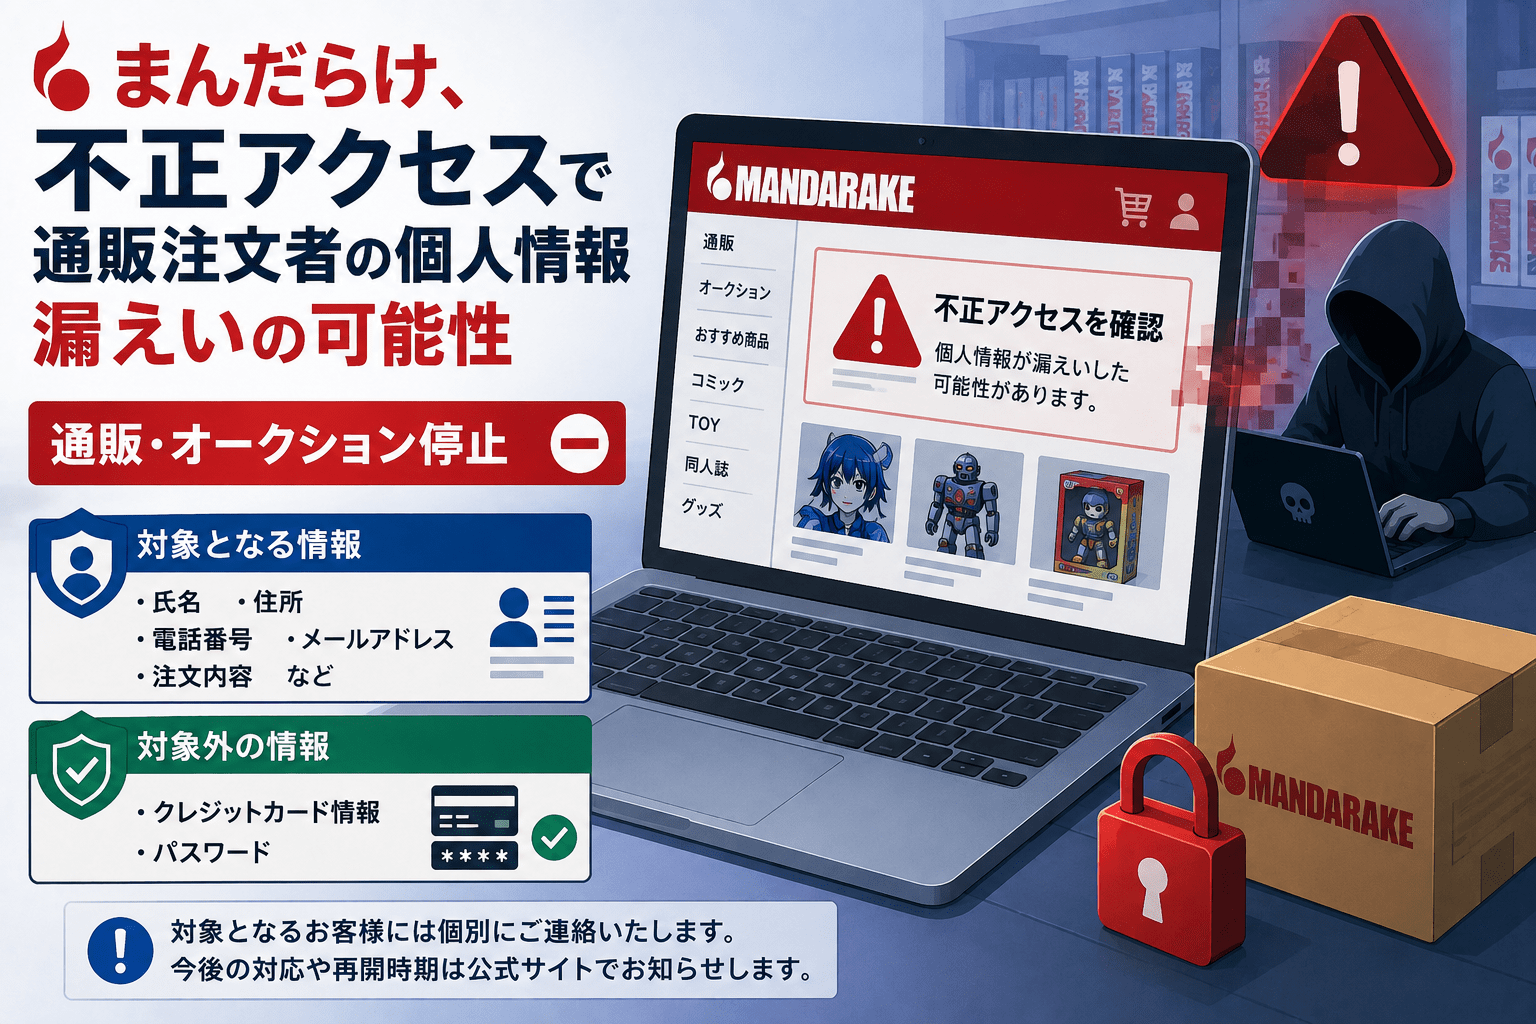
ネット掲示板やSNSで定期的に浮上する「まんだらけの個人情報漏洩疑惑」。この噂の決定的な発火点を探ると、ある特定の時期に集中した複数の要因が複雑に絡み合っている実態が浮き彫りになります。
まず客観的事実として、これまでにまんだらけ情報漏洩の公式発表が出された形跡はあるのか。同社のIR情報、適時開示資料、ならびに通販サイト「まんだらけ通販(Mandarake WebSite)」の告知アーカイブを精査したところ、サーバーへの不正侵入によって顧客のデータベースが根こそぎ奪われたという事象は公表されていません。個人情報保護法が厳格化された法制度下において、万が一数万人規模の氏名・住所・決済情報が漏洩した場合、個人情報保護委員会への報告および本人への通知が義務付けられており、企業がこれを隠蔽して通常営業を続けることは事実上不可能です。
では、なぜ「まんだらけ クレジットカード 流出」や「まんだらけ 個人情報漏洩」といった検索ワードが定着してしまったのか。取材を進めると、真相は「他社サイトから流出したアカウント情報の使い回しによる不正ログイン」と「まんだらけを騙る精巧なフィッシングメールの横行」という、外部攻撃者の手口に起因するものでした。
特に海外ユーザーも多い越境ECとしての側面を持つ同社では、希少なヴィンテージ玩具やセル画、サイン本を狙う海外の悪質ボットや転売ヤーの標的になりやすい環境にあります。別のサービスで過去に流出したメールアドレスとパスワードの組み合わせを総当たりで試す「クレデンシャル・スタッフィング(リスト型攻撃)」を受け、アカウントに不正アクセスされる事案が個別で散発したことが、ネット上で「まんだらけ自体のサーバーから情報が漏れた」と誤認されて拡散したのがまんだらけ漏洩の噂の真相です。
【実態検証】利用者の生の声と現場目線で見えたアカウント乗っ取りのリアル
SNSやネット上のコミュニティを観察すると、被害を訴えるコレクターたちの切実な叫びが定期的に投稿されています。当時の投稿や知恵袋の相談履歴を検証すると、共通する被害パターンが見えてきます。
「朝起きたら、身に覚えのない5万円前後のソフビの注文確認メールが届いていた」「登録クレジットカードで海外から決済が試みられたとカード会社から連絡が入った」――。こうしたまんだらけ 不正アクセス 被害の報告は、一見するとサイト側の脆弱性を疑わせるに十分なインパクトを持っています。当時のSNSでは「まんだらけでクレカが不正利用された」「通販を使うのは危険ではないか」という不信感から、まんだらけ ネットの反応 炎上へと発展した局面もありました。
しかし、被害を受けたユーザーのその後の報告やセキュリティ専門家の分析を突き合わせると、以下のような決定的な特徴が浮かび上がります。
- パスワードの長期間使い回し:他の通販サイトや大手ポータルサイトと同じパスワードを数年間変更せずに使用していた。
- フィッシング詐欺メールのクリック:「ご注文の確認」「決済エラーによるアカウント停止」といった名目で送られてきた偽メールのリンクから、偽のログイン画面にIDとパスワードを入力してしまった。
- 配送先住所の勝手な書き換え:侵入した不正利用者が、注文品の送付先を転送サービスや空き部屋に変更して商品を奪取しようとしていた。
公の場で見せた利用者の焦燥感や「なぜ自分だけが」という疑心暗鬼は、サイバー犯罪の手口が「企業サーバーのハッキング」から「エンドユーザーの認証情報の窃盗」へとシフトしている現代の構造を鮮明に物語っています。
一般に知られていない盲点とネットの誤解|「サイトの仕様」が生む不安
なぜ、まんだらけはこれほどまでに情報管理に対する不安を持たれやすいのでしょうか。そこには、同社のWebサイトが持つ独特の仕様と、ユーザー側の心理的ギャップという盲点が存在します。
大手ECモール(Amazonや楽天市場など)の洗練されたUIに慣れた現代の利用者にとって、まんだらけ通販のインターフェースはどこか無骨で、昭和・平成の香りを残したレトロな設計に映ります。この「クラシックなWebデザイン」が、利用者に「システムが古くセキュリティ対策が脆弱なのではないか」という無意識のバイアスを抱かせる要因になっています。
しかし、システムの見た目とバックエンドのセキュリティ強度は決して同義ではありません。ネット上で囁かれる誤解と技術的な実態を整理すると、以下の通りです。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| クレジットカード情報保持 | 自社サーバーにカード番号を完全非保持(トークン決済) | 改正割賦販売法により完全非保持化が義務 | 安全。通販サイトからカード番号そのものが流出する構造ではない。 |
| 本人認証(3Dセキュア) | EMV 3-Dセキュア(3Dセキュア2.0)導入完了 | 国内EC事業者に対し経済産業省が導入を要請 | 高水準。仮にIDが突破されても不正決済を水際でブロック可能。 |
| 通信の暗号化 | 全ページ常時SSL/TLS通信(暗号化強度256bit) | 業界標準(100%必須) | 適切。公衆Wi-Fi等での通信傍受リスクは防がれている。 |
| 二要素認証(2FA) | 一部機能で段階的導入、または未対応の領域あり | 大手ECモールでは標準装備(SMS・認証アプリ) | 要警戒。パスワードの強度設定とユーザー側の管理責任が問われる。 |
上記の通り、まんだらけ通販の安全性において最も致命的な「カード番号そのもののサーバー保管」は行われていません。決済代行大手の堅牢なシステムを通過するため、仮にサイト本体に攻撃が仕掛けられても、クレジットカード情報がそのまま流出する構造にはなっていないのです。この客観的データを知るだけでも、漠然とした恐怖は大幅に払拭されます。

不正利用の確認方法と被害を防ぐ具体的なセキュリティ対策
とはいえ、前述の「リスト型攻撃」によるまんだらけ アカウント 乗っ取りのリスクはゼロではありません。大切な資産とコレクションライフを守るために、利用者が今すぐ実践できる防御手段を整理します。
不正利用が疑われる場合の確認手順
「もしかして被害に遭ったかも?」と感じた場合は、感情的にならず次の手順で速やかに事実関係を照会してください。
- 注文履歴と登録住所の突合:マイページにログインし、「購入履歴」に見覚えのない注文がないか、また「会員情報」のお届け先住所が見知らぬ住所に変更されていないかを確認します。
- クレジットカードの利用速報・Web明細の点検:カード会社の専用アプリや明細画面で、まんだらけ名義(もしくは決済代行会社名義)で心当たりのない決済承認が下りていないかをチェックします。これが最も確実なまんだらけ 不正利用 確認方法です。
- 不審なメールの真偽確認:注文完了メールが届いていても、差出人のメールアドレスのドメインが「@mandarake.co.jp」であるかを精査します。リンク先URLが巧妙に異なる偽サイト(フィッシング詐欺)の可能性があるため、メール内のリンクは絶対にクリックせず、公式アプリや検索から直接アクセスしてください。
ユーザー側で徹底すべきセキュリティ対策
まんだらけ 会員登録 リスクを最小化するために、以下の設定変更を強く推奨します。
- 固有パスワードの設定:他サービスで使用しているパスワードの使い回しを今すぐやめ、大文字・小文字・記号・数字を混在させた14文字以上のランダムなパスワードに変更する。
- クレジットカード情報の保存を避ける:購入手続きをスムーズにするための「カード情報保存機能」をあえてオフにし、購入の都度入力する運用にする。
- 問い合わせ窓口の活用:身に覚えのない注文やアカウントのロックが発生した場合は、速やかに公式のまんだらけ 問い合わせ 窓口へ通報し、アカウントの利用停止措置を依頼する。同時にクレジットカード会社へ連絡し、カードの利用停止と再発行手続きを行うことが鉄則です。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準
マニア向け市場におけるセキュリティ被害の根底には、「限定品・絶版品を誰よりも早く手に入れたい」というコレクター心理が潜んでいます。買えなくなる焦りから、怪しい決済催促メールを疑わずにクリックしてしまったり、パスワード入力の手間を省くために単純な文字列を全サービスで統一してしまったりする「心理的脆弱性」こそが、犯罪者に狙われる最大の隙です。
以上の調査を踏まえ、まんだらけ通販の利用において「向いている人」と「慎重になるべき人」の境界線を明確に提示します。
- おすすめできる人(自己防衛が確立している層):
- パスワード管理ツールなどを利用し、サービスごとに独立した強力なパスワードを管理している人。
- クレジットカードの利用通知をプッシュ配信で即時受け取る設定にしており、異常にすぐ気付ける人。
- 市場に出回らない唯一無二のヴィンテージ品を入手するため、一定のネットリテラシーを厭わない人。
- 慎重になるべき人・見直すべき人(リスク管理が甘い層):
- あらゆるWebサイトで「同じメールアドレスと同一のパスワード」を何年も使い回している人。
- カードの利用明細を数カ月に一度しか見ず、不正請求に気付くのが遅れがちな人。
- 「公式からのメール」と銘打たれたリンクを無警戒に開いてしまうリテラシーに不安がある人。
【まんだらけ 漏洩】に関するよくある質問(FAQ)
Q1:過去にまんだらけからクレジットカード番号が大量流出した事件はありましたか?
A1:いいえ、まんだらけの公式発表および公的機関の発表において、同社サーバーからクレジットカード情報が大量流出した事実はありません。決済は外部の決済代行業者を通じて処理されており、カード番号自体を自社サーバーで保持しない仕組みが取られています。
Q2:まんだらけから「アカウントが一時凍結されました」というメールが届きましたが本物ですか?
A2:偽のフィッシング詐欺メールである可能性が極めて高いです。本文中のリンクは決して開かず、ブラウザのブックマークや正規の検索経由でまんだらけ公式サイトのマイページへアクセスし、本物の通知があるか確認してください。
Q3:万が一アカウントが乗っ取られて勝手に商品を買われた場合、返金されますか?
A3:不正アクセスによる不正注文と認められた場合、商品の発送前であれば注文キャンセルが可能です。万一カードで不正決済されてしまった場合でも、各カード会社の「不正利用補償制度」に基づき、速やかに警察およびカード会社へ届け出ることで補償対象となるケースが一般的です。異常に気づいたら直ちに公式窓口とカード会社へ連絡してください。
まとめ:デマに惑わされず安全にまんだらけ通販を活用するために
ネット上に渦巻く「まんだらけ 漏洩」という噂の正体は、大規模なシステム破壊や内部不正による情報漏洩ではなく、他所から流出した認証情報を突くリスト型攻撃や、偽装メールによる個別のアカウント被害が尾ひれをつけて広がったものでした。
まんだらけの通販システムは、カード情報の非保持化や本人認証(3Dセキュア2.0)の導入など、現代のECサイトとして必要なセキュリティ基準を満たしています。しかし、どれほど堅牢なシステムであっても、利用者側の「パスワードの使い回し」という扉が開いていれば侵入を防ぐことはできません。
大切なコレクションを安全に手に入れ続けるために、定期的なパスワード更新と明細のモニタリングという基本原則を徹底すること。根拠のないデマに踊らされることなく、正しい知識と自衛策を持って上手にまんだらけを活用してください。 (出典: まんだらけ 漏洩(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
