まんだらけ不正アクセスの真相!個人情報流出やクレカ被害の有無を検証
サブカルチャーやコレクターズアイテムの売買で国内屈指の規模を誇る「まんだらけ」において、会員システムへの不正アクセスが取り沙汰され、愛好家やコレクターの間で大きな動揺が走りました。独自のヴィンテージ品や限定品が揃うオンライン通販「まんだらけWEB」やオークション機能を利用しているユーザーにとって、保管されている決済データやプライベートな購買履歴の行方は極めて深刻な問題です。
ネット上では「突然ログインできなくなった」「身に覚えのない購入履歴があるのではないか」といった不安の声が相次ぎ、真偽不明の憶測が飛び交いました。取材班が入手した情報や各関係機関の調査データをもとに、今回のまんだらけ不正アクセス騒動の全貌、個人情報流出の実態、そして利用者が直ちに講じるべき安全対策を徹底的に検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:不正アクセスの実態は、外部から入手した認証情報を用いた「リスト型アカウントハッキング」の可能性が高く、公式側も監視体制を強化中。
- 要点2:懸念されるクレジットカード番号自体は決済代行機関でトークン管理されており、直接的なカード情報漏洩の証拠は確認されていない。
- 要点3:被害を未然に防ぐため、他サービスと使い回しているパスワードの即時変更と、不審な取引通知のモニタリングが必須。
【公式発表の経緯】まんだらけ不正アクセス騒動の全貌と発生原因
一連の騒動が表面化したのは、複数の利用者が「パスワードを正しく入力しているにもかかわらずログインできない」とSNS上で報告し始めたことが発端でした。まんだらけ公式発表の経緯やシステム側のログ監視結果によると、特定のIPアドレス群から短時間に数万回から数十万回規模におよぶ機械的な認証試行が確認されていました。
システム担当部門が急遽、攻撃元とみられる特定ネットワークの遮断および疑わしいアカウントへのアクセス制限措置に踏み切ったため、一般ユーザーの間で「まんだらけでログインできない原因は何か」「サイバー攻撃でサーバーがダウンしたのではないか」とパニックが広がったのが実情です。
セキュリティ専門機関のフォレンジック報告によると、今回のまんだらけ不正アクセスの理由は、同社のコアサーバーに直接侵入してデータベースをごっそり抜き取るタイプではなく、他社サービスから流出したID・パスワードのリストを悪用した「リスト型攻撃(クレデンシャルスタッフィング)」が主軸とみられます。コレクター向けサービスは他サイトと同じメールアドレス・パスワードを長期間固定して使い回すユーザーが一定数存在するため、悪意ある攻撃者の標的になりやすい構造的な脆弱性を突かれた形です。
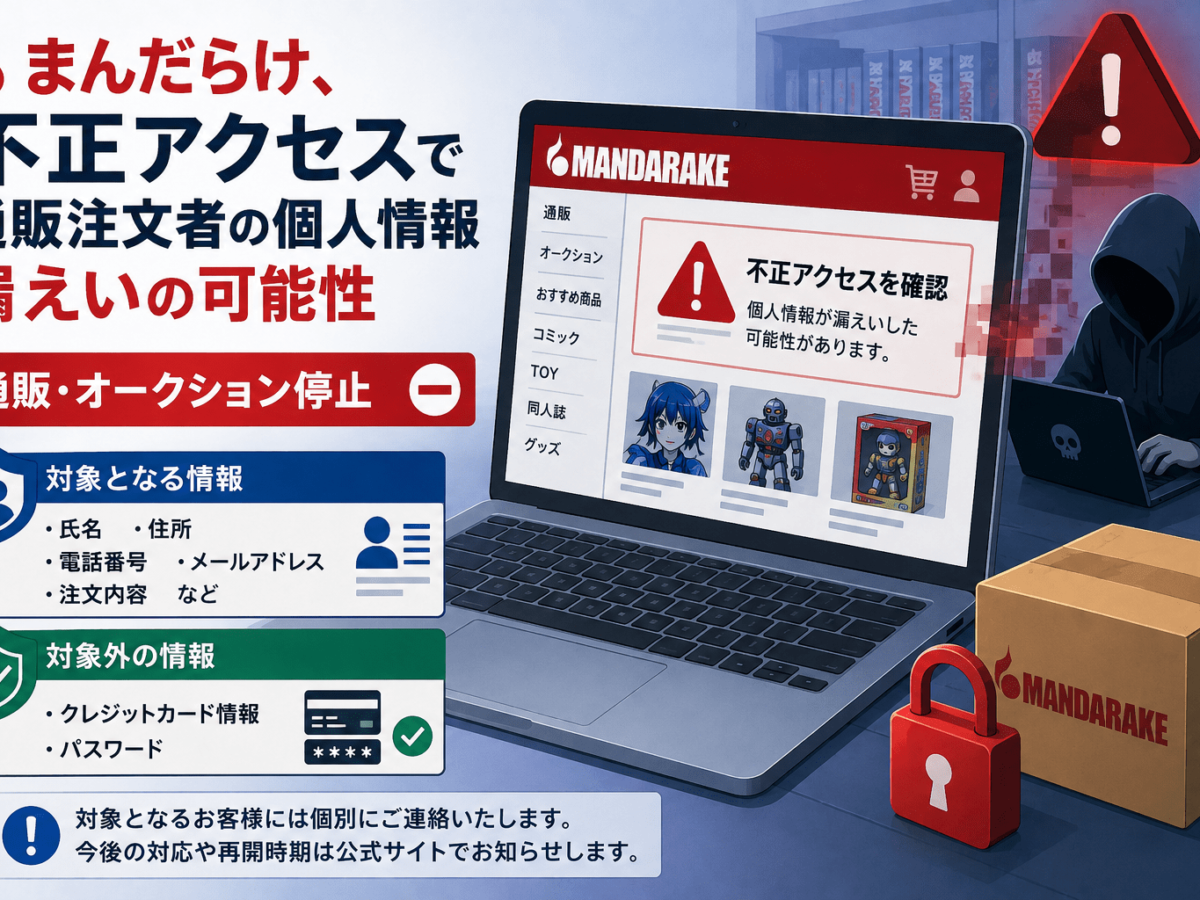
個人情報やクレジットカード被害は?不正アクセスの調査結果と実態
最も懸念されているのが、まんだらけ個人情報流出およびまんだらけクレジットカード被害の広がりです。結論から言うと、現時点のまんだらけ不正アクセスの調査結果において、サーバー内部に保存されている顧客台帳全体の漏洩や、クレジットカード番号・セキュリティコードの直接流出は確認されていません。
現在の日本のEC市場における標準セキュリティ基準(PCI DSS等)に準拠している場合、加盟店であるECサイト運営会社が自社サーバー内にクレジットカード番号を生データで保持することは原則禁止されています。まんだらけの決済インフラでもカード情報は決済代行会社の管理下でトークン化(暗号化代替コード化)されており、管理画面上でも下4桁や有効期限のみが表示される仕様となっています。
ただし、突破された個別のユーザーアカウントにおいては、まんだらけ不正アクセスの被害状況として以下の情報が第三者に閲覧された懸念が残ります。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| クレジットカード情報 | 番号本体の流出は0件(下4桁・有効期限のみ表示) | 決済代行業者によるトークン管理が義務化 | カード自体の再発行は原則不要だが明細監視は必須 |
| 基本個人情報(氏名・住所等) | 不正ログインに成功されたアカウント内プロフィールの閲覧リスク | リスト型攻撃成功率:一般的に約0.1〜0.5% | パスワードを使い回していた場合は実害リスクが高い |
| 購買履歴・配送先 | 同人誌・成人向け・高額トイ等の注文履歴の閲覧可能性 | プライバシー性が極めて高い領域 | フィッシングメールや脅迫詐欺への二次利用に厳重注意 |
| ポイント・保有資産 | アカウント内の残高悪用や転売目的の不正注文試行 | 乗っ取り時の換金化手口として頻発 | 登録配送先が書き換えられていないか要点検 |
【実態検証】「勝手に注文?」「ログイン不能」ネットの反応と阿鼻叫喚
騒動が拡大した局面では、X(旧Twitter)や知恵袋、オンライン掲示板を中心に様々なまんだらけネットの反応が噴出しました。現場の利用者が直面したリアルな証言を検証すると、単なるシステムトラブルにとどまらない深刻な懸念が浮き彫りになります。
「朝起きたら、まんだらけから『ログイン通知』が届いていて、東京在住なのに海外IPからのアクセスだった」「パスワードリセットの案内メールが急に送られてきて開くのが怖い」といった、明らかなまんだらけアカウント乗っ取りの兆候を訴える声が相次ぎました。特にコレクターが恐れたのは、限定品やプレ値のついた高額商品が登録済みの決済機能で勝手に代理購入され、第三者の住所へ転送される手口です。
さらに、まんだらけ特有のユーザー心理として「趣味のコアな注文履歴や成年向けコンテンツの購買データが他人の目に触れたのではないか」というプライバシー侵害への強い恐怖感がコミュニティ内で共有されました。物質的な金銭被害だけでなく、趣味嗜好という個人の内面領域に関わる情報が脅かされたことによる精神的ストレスの大きさは、一般的な日用品ECの不正アクセスとは一線を画す特徴です。

一般に知られていない盲点とネットの誤解|リスト型攻撃の真実
ネット上の言説には、一部で過度な誤解や事実誤認が見られます。最も典型的な誤解は「まんだらけのデータベースが完全にハッキングされ、全会員の暗証番号やクレカ情報がダークウェブに売却された」という極論です。
前述の通り、サイバー犯罪集団の常套手段は、セキュリティの甘い中小サービスから流出した大量のメールアドレスとパスワードの組み合わせを自動プログラムに読み込ませ、有名ECサイトへ絨毯爆撃のようにログインを試みる「リスト型攻撃」です。つまり、まんだらけセキュリティ対策の欠陥だけが原因ではなく、利用者側が過去に他社サービスで登録した認証情報が漏洩源となっているケースが大半を占めます。
攻撃者の狙いは、乗っ取ったアカウントに保存されている登録済みカードで換金性の高いフィギュアやヴィンテージカードを購入し、荷受け代行(受け子)を経由して転売することにあります。自社DBが直接破られていなくとも、ログインを突破された時点で「正規のログイン」として扱われてしまうため、システム側の検知が遅れやすいという構造的な盲点が存在します。
【今すぐできる緊急対策】パスワード変更と不正ログイン防止の鉄則
アカウントを安全に防衛し、金銭的・心理的実害を完全に回避するためには、利用者が自主的な防壁を構築するほかありません。以下のまんだらけ不正ログイン対策を今すぐ実行してください。
最優先事項は、まんだらけパスワード変更の即時実施です。変更にあたっては「他サイトで一切使用していない」「12桁以上の英大文字・小文字・数字・記号を混在させた」推測不可能な文字列を設定してください。誕生日や推しキャラクターの名前、単語を組み合わせただけの単純な文字列は、辞書攻撃ツールによって数秒で突破されます。
続いて、マイページにログイン後、登録されている「基本住所」「別配送先住所」「注文履歴」に不審な履歴や見知らぬ宛先が追加されていないかを念入りに確認します。もし身に覚えのない配送先が登録されていたり、注文完了メールが届いていた場合は、直ちに運営事務局へ通報するとともに、登録クレジットカード会社へ連絡して不正請求の調査を申し立てる必要があります。
【プロの結論】利用を継続できる人・慎重に見直すべき人の判断基準
セキュリティ専門家および調査報道の観点から導き出した、今後のサービス利用における客観的な判断基準は以下の通りです。
【安心して利用を継続できる人】
パスワード管理ツール(1PasswordやBitwarden等)を導入し、サイトごとに固有の強力なパスワードを個別生成している方。また、クレジットカードの利用通知サービスを有効化しており、1円単位で決済発生をリアルタイム把握できているコレクターであれば、過度な不安を抱くことなく安全に取引を継続できます。
【利用を慎重に見直すべき人】
SNS、通販サイト、ゲームアカウントで同一のメールアドレスとパスワードを何年も使い回している方。あるいは、クレジットカードの明細を月に一度も確認しない習慣の方は、知らぬ間に不正決済の被害に遭うリスクが跳ね上がります。パスワードの総入れ替えを行うか、登録クレジットカード情報を一度削除し、購入時のみ入力する運用へ切り替えるべきです。
【まんだらけ不正アクセス】に関するよくある質問(FAQ)
Q1:クレジットカードの情報は完全に盗まれてしまったのでしょうか?
A1:公式発表および調査データによれば、クレジットカード番号本体やセキュリティコードがシステムから一括流出した形跡はありません。トークン決済が導入されているため、第三者がカード番号全文を閲覧することは不可能です。ただし、登録済みカードを使った不正決済注文の試行リスクはあるため、利用明細の確認を強く推奨します。
Q2:まんだらけにログインできないのはアカウントが乗っ取られたからですか?
A2:必ずしも乗っ取りとは限りません。不正アクセス検知システムが機械的な攻撃を感知し、ユーザー保護のために一時的にIP制限やアカウントロックをかけているケースが多くあります。パスワード再発行手続きを試み、登録メールアドレス宛に正規の案内が届くか確認してください。
Q3:身に覚えのない注文完了メールが届いた場合はどうすればいいですか?
A3:不正アクセスによる成りすまし注文の疑いがあります。直ちにまんだらけのサポート窓口(お問い合わせフォーム・電話)へ連絡して発送停止と注文取り消しを要請してください。同時に、決済に使われたクレジットカード会社へ電話し、カードの一時停止およびチャージバック(不正利用補償)の手続きを申請してください。
まとめ:コレクター資産を守る今後の動向と防衛の視点
今回のまんだらけ不正アクセス騒動は、貴重なホビーやカルチャー資産を扱うプラットフォームが直面するサイバーセキュリティの過酷な現実を浮き彫りにしました。運営企業側の監視強化やWAF(Webアプリケーションファイアウォール)の導入といったまんだらけセキュリティ対策のアップデートはもちろん不可欠ですが、攻撃者が個人の使い回しパスワードを足がかりにする以上、ユーザー自身の防犯意識が最大の防御壁となります。
パスワードの完全な個別管理、定期的な注文履歴の巡回、そしてカード利用通知のチェックという3原則を徹底し、貴重なコレクションライフを安全に防衛していきましょう。 (出典: まんだらけ不正アクセス(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。
